A cada ano que passa, defender dispositivos conectados nas empresas ganha novos contornos. Entre home office, celulares, notebooks e servidores espalhados, cresce o desafio de proteger tudo o que está na rede, sem perder o ritmo. Não é exagero dizer: a segurança de endpoint está no centro da estratégia de sobrevivência digital das organizações em 2024.
Mas o que realmente significa proteger endpoints? Quais tecnologias fazem parte desse cuidado? O que mudou com a nuvem, o trabalho remoto e o uso de dispositivos pessoais no ambiente corporativo? E, talvez, o mais delicado: como transformar o investimento em proteção em algo palpável, que entrega valor e previne perdas? Vamos responder a tudo isso, alternando explicações técnicas e exemplos práticos.
O que é a segurança de endpoints
Imagine o seguinte cenário: cada notebook, celular, tablet, desktop e servidor de sua empresa é como uma porta de entrada para o mundo virtual da organização. Esses dispositivos, chamados de endpoints, formam a base operacional dos negócios. A proteção de endpoint é o conjunto de práticas, tecnologias e processos desenhados para blindar cada ponto desses contra tentativas de invasão, vazamento de dados e atividades maliciosas.
Muitos pensam que basta instalar um antivírus e ativar o firewall padrão. Não é suficiente. A segurança de endpoint usa camadas adicionais, como análise de comportamento, inteligência artificial, automação na resposta a incidentes, e integração com sistemas em nuvem.
O objetivo não é só impedir vírus ou bloqueios de portas indesejadas, mas dificultar as tentativas dos atacantes e detectar qualquer ação suspeita antes que cause dano real. Hoje, não existe rotina de TI moderna sem um ecossistema de proteção específico para os equipamentos e servidores que se conectam à rede da empresa.
Antivírus, firewall e segurança de endpoint: entenda as diferenças
À primeira vista, tudo parece falar da mesma coisa. Afinal, todos querem bloquear ameaças digitais. Mas as diferenças entre antivírus, firewall e os sistemas modernos de proteção vão além dos rótulos. Essa distinção faz diferença no resultado final.
Antivírus: o básico, mas não suficiente
O antivírus clássico surgiu para evitar que malwares chegassem aos sistemas. Ele identifica arquivos suspeitos, compara com uma base de ameaças conhecidas e isola ou remove o problema. Apesar de ainda ter papel relevante no dia a dia, o antivírus tradicional tem limitações diante das ameaças sofisticadas e mutantes, que surgem a cada momento.
Firewall: controle do tráfego, mas não dos dados
O firewall, seja ele no computador ou na borda da rede, examina e controla o fluxo de informações. Ele define quais aplicativos, conexões e portos podem ser usados, limitando a entrada e saída de dados não autorizados.
Mas um firewall não enxerga o que acontece dentro do endpoint. Se o malware já estiver instalado, ou alguém agir de má-fé de dentro da rede, ele pode não detectar ou parar.
Segurança de endpoint: combinação e inteligência
A proteção de endpoint moderna se destaca por combinar diversas tecnologias, ir além do antivírus e trabalhar em constante evolução. Ela usa algoritmos, aprendizado de máquina, integração na nuvem, análise comportamental, monitoramento contínuo e resposta automática.
Enquanto antivírus e firewall são ferramentas, a proteção de endpoint forma uma estratégia ativa e flexível de defesa.
- Monitoramento em tempo real dos dispositivos conectados.
- Resposta automática a suspeitas de ataques.
- Análise de comportamento que detecta ações incomuns dos usuários ou softwares.
- Gestão centralizada da configuração de políticas de segurança.
Essa evolução é parte da maturidade do mercado de TI. Empresas como a Keppel Consultoria em TI atuam de modo estratégico, orientando organizações na adoção dessas camadas de defesa. Não basta apenas instalar, é preciso adaptar, treinar e fiscalizar continuamente.
A nova superfície de ataque: home office e byod
Em 2024, poucas empresas conseguem funcionar sem algum nível de home office. O cenário de pessoas trabalhando de casa, acessando dados corporativos através de dispositivos pessoais, redes compartilhadas ou hospedadas na nuvem, mudou a equação da proteção digital.
O chamado BYOD (bring your own device), que permite aos colaboradores usarem seus próprios celulares ou computadores, expandiu a superfície de ataque de forma explosiva. O que antes era apenas uma rede controlada pela equipe de TI virou um ambiente heterogêneo, com múltiplos sistemas operacionais, apps instalados e configurações distintas.
Na prática, cada notebook que se conecta à rede da empresa cria uma nova porta de entrada para riscos. Sem políticas de controle e camadas extras de proteção, basta um deslize, um download suspeito, um software pirata, um Wi-Fi público mal protegido, para que dados sensíveis estejam em perigo.
- Acesso não permitido a recursos críticos por origens desconhecidas.
- Perigo de interceptação em redes públicas ou caseiras frágeis.
- Aumento de ataques de phishing através de dispositivos menos controlados.
Empresas que adotaram modelos flexíveis aceleraram a modernização dos sistemas de proteção. Hoje, um bom exemplo é a integração da segurança de endpoint com:
- VPNs empresariais para usuários remotos.
- Gestão centralizada de políticas, mesmo em dispositivos BYOD.
- Monitoramento constante de compliance no acesso a dados estratégicos.
Componentes práticos da proteção moderna
Entender os nomes e siglas é importante, mas mais relevante ainda é compreender como funciona cada peça desse quebra-cabeça. Em 2024, algumas tecnologias se tornaram praticamente o novo padrão.
Edr: mais do que um antivírus
EDR (endpoint detection and response) vai além da detecção de arquivos suspeitos. Ele monitora padrões de comportamento, analisa indicadores de ataque e consegue bloquear ações maliciosas em tempo real, mantendo um histórico detalhado de todas as atividades do dispositivo.
Assim, quando um arquivo tenta acessar pastas e dados de maneira estranha, ou há uma escalada de privilégios fora do normal, o sistema atua imediatamente, até mesmo isolando a máquina da rede para investigar a ameaça.
Ngav: inteligência artificial no bloqueio
NGAV (next-generation antivirus) subiu a régua dos antivírus tradicionais ao empregar tecnologia de inteligência artificial e aprendizado de máquina. Ele aprende com milhões de amostras, consegue reconhecer variações de malwares que nunca tinham sido vistas, e adapta sua resposta rapidamente.
O antivírus do futuro não espera para agir, ele prevê padrões suspeitos.
Xdr: integração além do endpoint
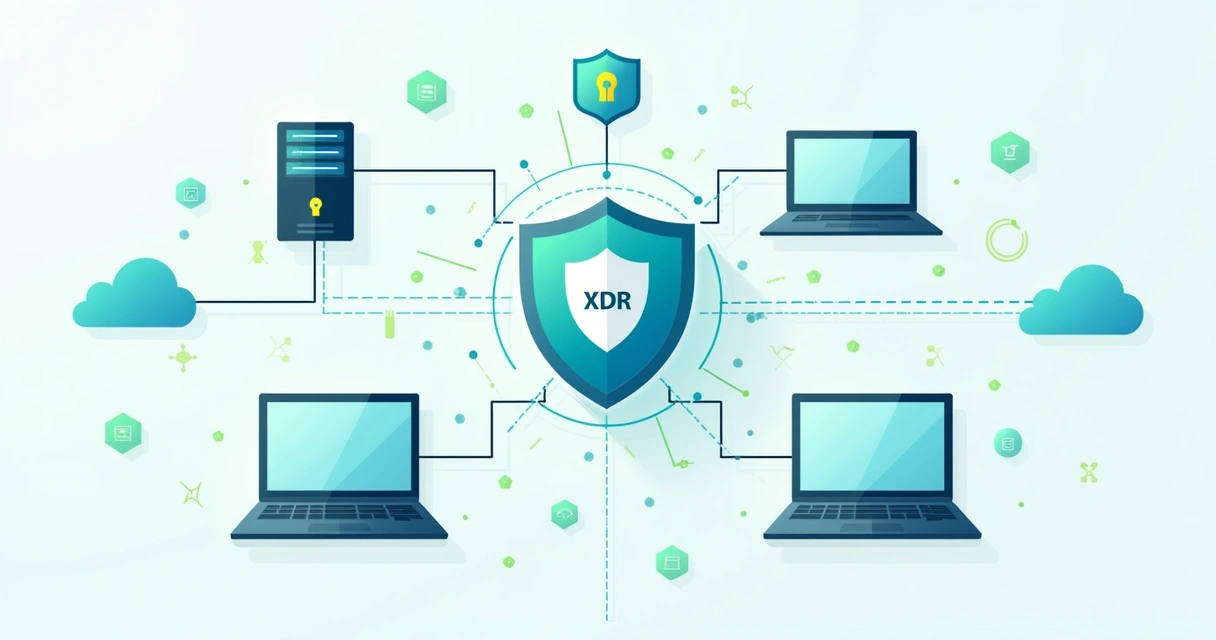
XDR (extended detection and response) une a segurança de endpoint ao monitoramento de outros ambientes, como cloud, servidor de e-mails, firewalls e aplicativos SaaS.
Ele busca relações entre eventos suspeitos em diferentes pontos, criando uma visão integrada de incidentes que poderiam passar despercebidos se fossem analisados separadamente. Isso reduz os chamados “pontos cegos” da infraestrutura de TI.
Machine learning: o olhar atento das máquinas
Conforme mostram as inovações em segurança de endpoints destacadas pela imprensa, o uso de aprendizado de máquina na detecção de ameaças se tornou a nova linha de frente. Modelos treinados com comportamentos normais e anormais são capazes de identificar desvios mínimos, antes mesmo dos analistas humanos perceberem.
Parece coisa de filme, mas já é realidade para empresas preocupadas com os ataques ultra sofisticados, como ransomware e spyware persistente. O machine learning interpreta padrões e diferenças, em uma velocidade quase impossível para pessoas operando manualmente, bloqueando ou alertando sobre novas ameaças em tempo recorde.
- Detecção de ransomwares desconhecidos com base em padrões de movimentação.
- Bloqueio de tentativas automatizadas de ataque com múltiplas variáveis.
- Redução significativa de falsos positivos, o que alivia a equipe de TI.
A lógica da proteção por camadas
Não existe uma fórmula mágica capaz de blindar todos os dispositivos com uma única ação. A lógica da segurança moderna é feita em camadas, como uma série de portas trancadas, alarmes e sensores ao redor da informação crítica.
Uma única barreira pode ser vencida. Várias camadas fazem o atacante desistir.
Exemplos de camadas práticas:
- Controle de senhas e autenticação multifator em todos os dispositivos.
- Firewalls no endpoint e na borda da rede.
- Monitoramento EDR em tempo real para atividades suspeitas.
- Backup automatizado em nuvem para minimizar perdas.
- Restrições de acesso, separando ambientes críticos.
- Atualizações automáticas e gerenciamento centralizado de patches.
- Criptografia completa dos dados armazenados e em trânsito.
O conceito da proteção em camadas permite que, mesmo quando uma defesa falha, as demais estejam atentas e prontas. É justamente aí que entra o papel de parceiros como a Keppel Consultoria em TI, que implementam políticas de segurança alinhadas ao perfil do cliente, considerando todo ciclo de vida dos dados.
Centralização e gestão eficiente de dispositivos
Ter vários funcionários acessando diferentes partes do ambiente digital pode ser um convite ao caos, se não houver políticas centralizadas. Uma solução eficiente de endpoint garante que as configurações sejam uniformes e os riscos, minimizados.
A administração centralizada permite que a equipe de TI:
- Aplique atualizações e correções de forma rápida e coordenada.
- Monitore eventos suspeitos em todos os dispositivos simultaneamente.
- Defina políticas de acesso baseadas em perfis, limitando quem pode ver ou editar dados sensíveis.
- Execute respostas automáticas a incidentes, como isolamento de estações comprometidas.
Especialmente quando há alta rotatividade de pessoal ou muitos dispositivos BYOD, é impossível gerenciar manualmente cada item da lista. Plataformas modernas ajudam nesse equilíbrio entre liberdade, flexibilidade e segurança.
A ascensão das arquiteturas cloud-native
Antes, proteger endpoints significava, quase sempre, instalar um agente local em cada máquina. Hoje, com sistemas e dados cada vez mais na nuvem, surge o conceito das arquiteturas cloud-native.
Ao migrar parte ou toda a proteção para o ambiente cloud, as empresas alcançam ganhos de agilidade, escala, atualizações automáticas e integração entre ambientes diversos. Isso evita lacunas, facilita a expansão e acelera respostas.
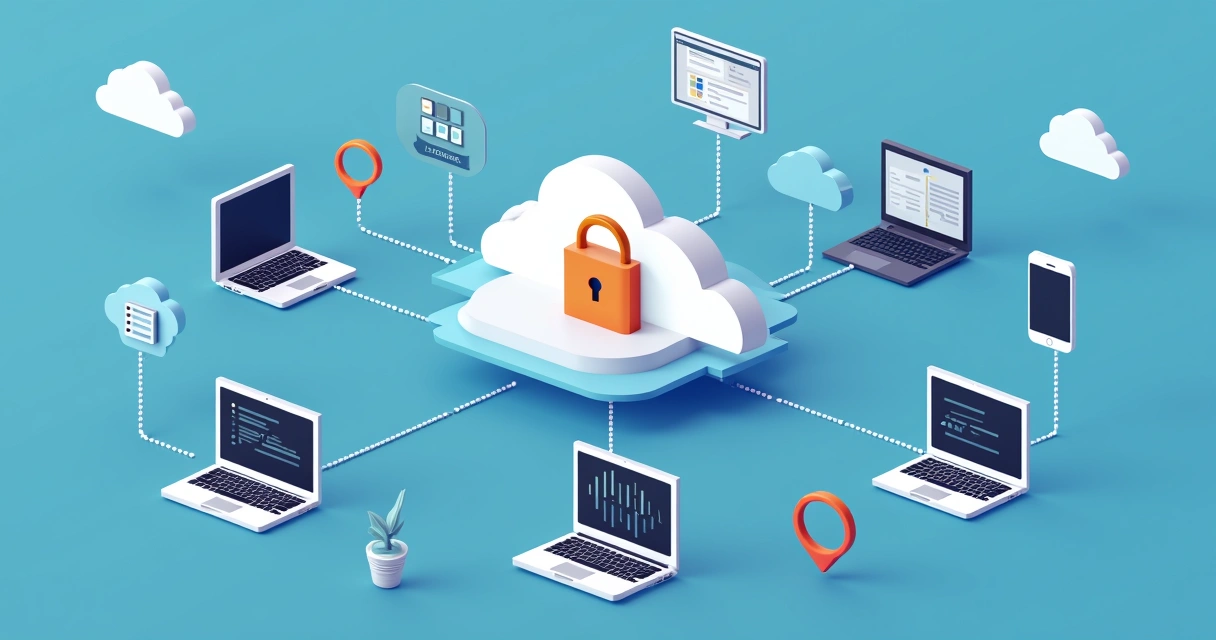
Nesse novo modelo:
- Os endpoints são monitorados mesmo fora da rede corporativa.
- A inteligência de ameaças é compartilhada em tempo real entre todos os dispositivos.
- Backups, atualizações e gerenciamento de políticas acontecem “pelo ar”, sem obstáculos físicos.
- A integração com IA facilita a identificação de ameaças globais, não só locais.
A Keppel Consultoria em TI tem auxiliado empresas a transitar desse modelo tradicional para o cloud-native, guiando desde a escolha das soluções, configuração de alertas até o treinamento dos usuários.
O papel da inteligência de ameaças
Para muitos, a palavra “inteligência” na segurança digital parece distante. Na verdade, é uma das partes mais palpáveis das soluções modernas. Sistemas conectados a bases globais de ameaças recebem, quase em tempo real, informações sobre novas técnicas de ataque, malwares recém-descobertos e tendências das quadrilhas digitais.
Essa integração diminui a janela de exposição aos riscos. Práticas atuais recomendam o uso de feeds automáticos para atualização das configurações, além de colaboração ativa entre equipes de TI, fornecedores e especialistas.
- Bloqueio preventivo de domínios maliciosos usados em phishing.
- Identificação de ransomwares que ainda estão em fase inicial de disseminação.
- Respostas rápidas a vulnerabilidades emergentes, mesmo antes da publicação oficial de patches.
Inteligência em tempo real fortalece o elo mais fraco antes que ele quebre.
Não é improvável que, durante um ataque orquestrado, sistemas dotados de inteligência possam identificar sinais antes do prejuízo se materializar. Por isso, a combinação entre tecnologia atualizada e informação global é um diferencial.
Automatização e resposta a incidentes
Um dos maiores ganhos dos últimos anos está na automação. Ferramentas modernas conseguem agir sozinhas quando detectam riscos graves, isolando máquinas, apagando arquivos suspeitos e até reiniciando serviços comprometidos.
Isso diminui o tempo de resposta, evita a propagação de ameaças e aumenta a confiança no sistema. Empresas que dependem apenas da análise humana podem sofrer atrasos perigosos, pois ataques acontecem em questão de minutos, não de horas.
Segundo artigos recentes sobre inovações em proteção, esse movimento tende a se intensificar, com menos intervenção manual e mais ações baseadas em IA.
Impactos tangíveis: custos, conformidade e cultura
Dizer que proteger endpoints reduz prejuízos pode soar óbvio. Porém, além da prevenção de incidentes, são vários os benefícios práticos obtidos:
- Redução de custos: quanto mais automatizadas as barreiras, menor a demanda por trabalho manual e menos horas paradas por ataques.
- Conformidade regulatória: normas como LGPD exigem rastreio, controle de acesso e notificações rápidas em caso de vazamentos; sistemas modernos facilitam auditorias.
- Adoção de cultura de segurança: usuários se habituam a políticas preventivas, relatam comportamentos suspeitos e tornam-se aliados na defesa.
No médio prazo, construir uma boa reputação digital e evitar notícias negativas são ganhos estratégicos para o negócio. Muitas empresas negligenciam essa etapa, sentindo o peso apenas quando um incidente ganha manchetes, e seus clientes começam a duvidar da confiabilidade da marca.
Conscientização de usuários: o elo essencial
De nada adianta investir em firewalls, algoritmos e sistemas inteligentes se os usuários continuam clicando em links de e-mails suspeitos ou usando a mesma senha em todos os sistemas. A proteção de endpoint eficiente inclui, obrigatoriamente, treinamentos e políticas de boas práticas.
- Campanhas periódicas de simulação de ataques de phishing.
- Treinamentos virtuais sobre uso seguro de dispositivos.
- Política de senha forte e rotatividade obrigatória.
- Instrução sobre o que reportar e a quem recorrer em caso de anomalias.
Empresas como a Keppel Consultoria em TI reforçam que, na maioria dos ataques bem-sucedidos, o fator humano foi determinante para o sucesso do criminoso. Por isso, investir em cultura é tão relevante quanto em tecnologia.
Como escolher uma solução de proteção de endpoint
Com tantas opções, nomes e siglas, cabe a pergunta: qual a melhor estratégia para selecionar uma solução realmente adequada ao perfil da sua empresa?
- Mapeie o ambiente: quantos dispositivos, quais sistemas operacionais, se há trabalho remoto ou BYOD.
- Defina prioridades: o que é mais sensível, onde estão os dados críticos, quem tem acesso privilegiado.
- Procure integração: soluções que se comunicam entre si evitam falhas e facilitam o trabalho da equipe de TI.
- Pense no crescimento: a proteção deve acompanhar a expansão da empresa, sem necessidade de troca frequente de tecnologias.
- Solicite apoio especializado: parceiros com experiência, como a Keppel Consultoria em TI, podem identificar necessidades específicas e acelerar todo o processo de implementação.
Lembre-se: uma solução de endpoint não é estática. Ela precisa ser revisada e ampliada sempre que houver mudanças relevantes, seja nos negócios, nos tipos de dispositivos usados ou nas ameaças predominantes. A flexibilidade é fundamental para não ficar à mercê das manipulações dos atacantes.
Considerações finais: a proteção de endpoint em 2024 e além
Ao longo deste guia discutimos como as ameaças digitais evoluíram, e como as respostas técnicas, organizacionais e humanas avançaram paralelamente. Se a sensação é de que o cenário está cada vez mais complexo, é porque realmente está. Mas a boa notícia é que, com informação, processos claros e decisão estratégica, é possível reduzir drasticamente os riscos, e colher os benefícios dessa transformação.
O sucesso da proteção digital não está em prometer o impossível, mas em prevenir, detectar e reagir de modo ágil e coordenado.
Empresas como a Keppel Consultoria em TI ajudam a transformar a preocupação com endpoints em resultados práticos: menor exposição a ataques, menos prejuízos, mais conformidade e usuários conscientes do próprio papel. Não basta só tecnologia de ponta, é preciso engajamento de todos. Faça um diagnóstico, prepare sua equipe e, se precisar, busque orientação especializada.
Quer reforçar agora mesmo a segurança dos dispositivos da sua empresa, orientar os colaboradores e garantir uma proteção de verdade? Fale com os especialistas da Keppel Consultoria em TI e descubra como ir além do básico na defesa da sua infraestrutura. O próximo passo é seu.
Perguntas frequentes sobre proteção de endpoint
O que é proteção de endpoint para empresas?
Proteção de endpoint, para empresas, significa adotar soluções, práticas e políticas que defendem todos os dispositivos (notebooks, celulares, desktops, servidores) conectados à rede corporativa contra ameaças digitais. Isso inclui desde ferramentas tecnológicas até processos de atualização, monitoramento, resposta a incidentes e educação dos usuários. O objetivo é garantir que invasores ou softwares maliciosos não tenham brechas para acessar, sequestrar ou destruir informações sigilosas. A escolha correta dessas ferramentas, muitas vezes, envolve o apoio de especialistas como a Keppel Consultoria em TI.
Como a segurança de endpoint funciona?
Funciona por meio de múltiplas camadas de proteção, utilizando softwares instalados nos dispositivos (como EDR, NGAV e XDR) somados a políticas que controlam acessos, autenticação multifator, criptografia de dados, atualização contínua, monitoramento em tempo real e respostas automáticas ou manuais a incidentes. A segurança de endpoint também integra inteligência de ameaças global, usando inteligência artificial e aprendizado de máquina para identificar padrões suspeitos e agir rapidamente. Com a gestão centralizada, a equipe de TI acompanha, simultaneamente, o estado de todos os dispositivos e pode aplicar medidas corretivas com agilidade.
Vale a pena investir em proteção de endpoint em 2024?
Sim. Em 2024 a exposição das empresas a ataques aumentou, seja pelo crescimento do trabalho remoto, diversidade de dispositivos e profissionais acessando informações estratégicas de qualquer lugar, ou ainda pela sofisticação dos ataques digitais, que usam inteligência artificial e automação. Investir em proteção de endpoint não significa só evitar prejuízos com incidentes, mas também garantir continuidade dos negócios, conformidade com regulamentações, preservação da reputação e tranquilidade dos gestores e clientes.
Quais são as melhores soluções de segurança de endpoint?
As melhores soluções são aquelas que combinam diferentes camadas de proteção (como EDR, NGAV, XDR), contam com automação de respostas, integração cloud-native, atualização constante de inteligência de ameaças e facilidade de gestão centralizada. Além disso, uma solução eficiente deve estar alinhada às necessidades e perfis da empresa, não existe uma fórmula única que sirva para todos. Consultorias como a Keppel Consultoria em TI podem ajudar a fazer a escolha mais adequada de acordo com a realidade e orçamento do negócio.
Quanto custa a proteção de endpoint?
O preço varia conforme o porte da empresa, o número de dispositivos, o nível de proteção desejado e as especificidades do ambiente (presencial, remoto, BYOD, etc). Algumas soluções são por assinatura mensal, outras exigem investimento inicial em implementação e treinamento. Apesar da variação, o custo geralmente é bem menor do que as perdas geradas por um ataque bem-sucedido ou parado por horas de indisponibilidade. Vale sempre considerar o investimento como parte da estratégia de mitigação de riscos, buscando parceiros como a Keppel Consultoria em TI para orientar na arquitetura ideal conforme necessidades e orçamento.