Já perdi as contas de vezes em que ouvi relatos sobre redes wireless misturadas: a mesma conexão de Wi-Fi para diretoria, financeiro, visitantes, até impressoras e o ar-condicionado. Diante desse cenário, me senti várias vezes obrigado a explicar o básico: a segmentação de rede wireless por SSID continua sendo, ainda em 2026, uma das formas mais práticas (e muitas vezes subestimadas) de proteger ativos, facilitar o gerenciamento e garantir desempenho nas empresas.
Hoje vou compartilhar meu olhar, aliado à experiência que tenho no contato com clientes, como na Keppel Consultoria em TI, sobre como você pode organizar e implementar essa segmentação. Não há respostas mágicas, mas há caminhos claros (e alguns detalhes que fazem muita diferença).
“SSID é mais que um nome: é sua primeira linha de defesa.”
Por que segmentar sua rede wireless em 2026?
Desde o surgimento do Wi-Fi, foi ficando cada vez mais acessível expandir conexões por toda a empresa, do escritório principal até filiais e estoques. Mas junto vieram os riscos: redes compartilhadas facilitam invasões, ficções de privacidade e sobrecarga do sistema. O aumento da complexidade dos ambientes híbridos e a exigência por compliance também colocaram a segmentação como passo obrigatório.
- Separar áreas sensíveis da rede diminui a possibilidade de propagação dos ataques.
- No caso de um incidente, o impacto se limita a um segmento específico.
- Colaboradores, visitantes e dispositivos IoT passam a trafegar em zonas próprias.
- A performance de setores críticos não depende dos acessos do resto do prédio.
Estudos recentes, inclusive do NIST SP 800-153, reforçam: segmentação correta, uso de criptografia forte (WPA2/WPA3) e limitação de exposição de SSIDs são medidas prioritárias. O guia também indica separar rede de convidados, limitar broadcast de SSID e monitorar pontos de acesso, pontos que detalho mais adiante.
Entenda o que é SSID e segmentação
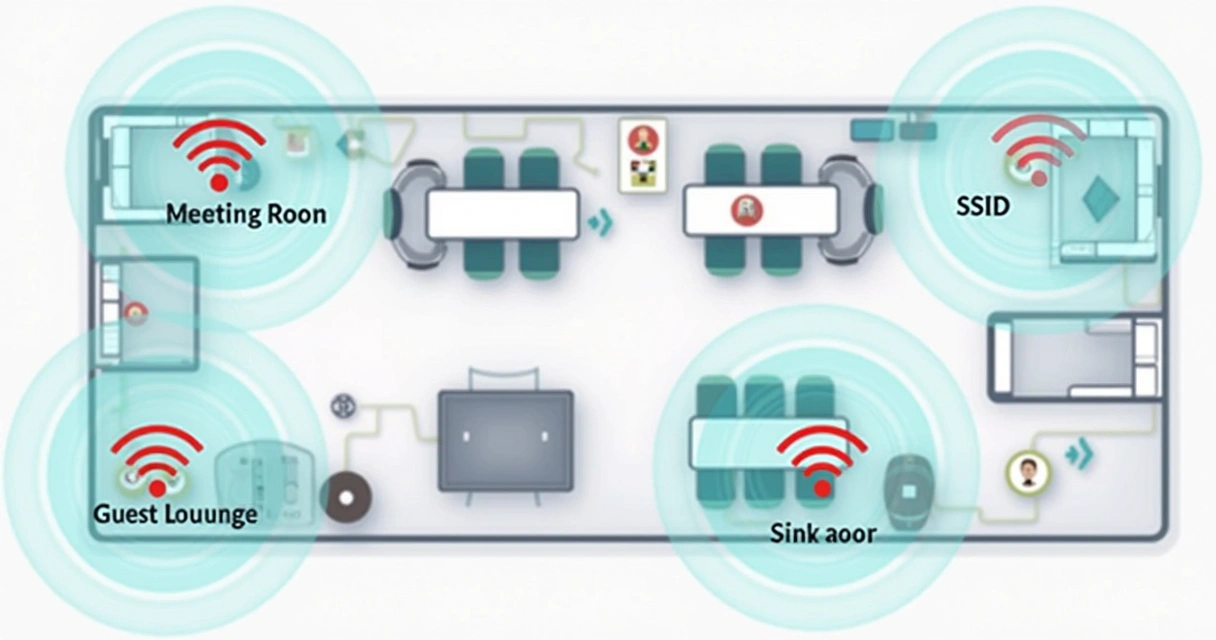
Antes de continuar, gostaria de clarificar: SSID, ou Service Set Identifier, é o nome público da sua rede wireless, aquele que aparece na lista de conexões do seu notebook ou celular. Mas, ao criar múltiplos SSIDs num único controlador Wi-Fi (ou vários aparelhos), na verdade você está abrindo diferentes portas virtuais – cada uma com suas regras de acesso e separação de tráfego.
Segmentação por SSID significa separar sua rede wireless em ambientes lógicos independentes, normalmente ligados a diferentes VLANs. Assim, mesmo compartilhando o mesmo hardware, cada grupo circula em espaço próprio. Por exemplo:
- SSID “Empresa-Administrativo” – acesso interno protegido
- SSID “Empresa-Visitantes” – internet apenas, isolada do resto
- SSID “IoT” – só para equipamentos inteligentes e bem restritos
Isso dá liberdade para aplicar políticas específicas a cada área, customizando segurança e desempenho. É uma técnica repetida por profissionais, como já vi em projetos na Keppel Consultoria em TI com grandes resultados.
Como funciona a segmentação por SSID na prática?
Uma coisa que sempre reforço: não basta criar vários nomes para o Wi-Fi. A segmentação exige planejamento e configuração correta de VLANs nos switches e access points, senão vira só uma “fachada”. Para implementar, costumo seguir a seguinte lógica:
- Identificar grupos de usuários e dispositivos (ex: diretoria, recepção, dispositivos IoT, visitantes)
- Definir as regras de acesso e necessidade de isolamento de cada grupo
- Criar VLANs correspondentes em switches, roteadores e firewalls
- Criar SSIDs relacionados a cada grupo e associá-los às VLANs certas
- Ajustar autenticação, criptografia, QOS e visibilidade para cada SSID
- Testar acessos e isolações antes de liberar
Pode parecer simples, mas na prática aparecem imprevistos: equipamentos antigos limitando o número de SSIDs, implantações legadas sem gerenciamento centralizado, necessidade de autenticação personalizada. É por experiências assim que valorizo muito ter um roteiro, mas também flexibilidade para adaptar tudo ao ambiente real.
Principais benefícios e desafios na segmentação por SSID
Vantagens
- Redução da superfície de ataque: se um grupo for comprometido, as portas de entrada não se abrem para todos os outros.
- Melhor desempenho: dispositivos ficam em ilhas mais equilibradas, evitando gargalos (como visitantes baixando arquivos pesados ao lado do RH gerando folhas de pagamento).
- Facilidade de gestão e monitoramento: consigo enxergar tráfego e incidentes por SSID. Se houver problema, sei imediatamente onde procurar.
- Compliance: separar setores sensíveis pode ser requisito para GDPR ou LGPD, especialmente em setores financeiros e saúde.
- Administração centralizada: alguns controladores Wi-Fi permitem ajuste fino de todos os SSIDs a partir de um só painel – um diferencial importante observado em ambientes com dezenas de APs.
Desvantagens e cuidados
- Equipamentos antigos podem limitar a quantidade de SSIDs ativos de modo simultâneo. Recomendo um máximo de 4 a 6 por AP, como já percebi em projetos da Keppel Consultoria em TI.
- Controlar a exposição de SSIDs é fundamental: nem sempre vale a pena mostrar todos, inclusive para visitantes. O guia do US-CERT/CISA recomenda ocultar nomes de redes restritas.
- Gerenciar diferentes VLANs exige atenção para evitar falhas de configuração que possam permitir tráfego entre redes isoladas por engano.
- Configuração de firewall é obrigatória entre redes segmentadas, senão um acesso não autorizado pode “pular” de um SSID ao outro.
“Separar só faz sentido se a barreira for real, e não só na aparência.”
Passo a passo para implementar segmentação de rede wireless por SSID
1. mapeamento das necessidades e levantamento dos riscos
No início de cada projeto, costumo sentar com os setores e perguntas simples já abrem o caminho: Quem precisa acessar servidores? Quem usa só internet? Existe algum dispositivo IoT sem atualização? O visitante deve enxergar impressoras ou servidores?
2. criação da arquitetura VLAN adequada
De nada adianta múltiplos SSIDs se, lá atrás, o tráfego compartilha o backbone. Cada SSID deve ser associado a uma VLAN própria, configurada no switch central, e com rotas específicas entre as redes (ou bloqueio total, se necessário).
3. padronização dos SSIDs, autenticação e criptografia
Evite nomes óbvios como “REDE-EMPRESA-GERAL”. Prefira nomenclaturas que facilite a identificação só para quem administra. Use WPA3 sempre que possível; para visitantes, se possível, autenticação via portal cativo, reduzindo riscos de senhas compartilhadas.
4. configuração dos pontos de acesso e integração com a infraestrutura
Atualize firmwares antes de iniciar a configuração, uma dica ecoada pelo próprio NIST em seu relatório. No painel do controlador, crie cada SSID, associe à VLAN, defina regras de transmissão (broadcast ou não), limites de banda, horários e autenticação.
5. testes práticos de isolamento, performance e autenticação
Faço questão de simular acessos de cada perfil de usuário, tentando acessar áreas proibidas, para garantir que a segmentação não ficou só “no papel”. Teste sempre o isolamento entre visitantes, colaboradores e dispositivos diversos, inclusive com tentativas de ataques simulados simples (como acesso remoto indevido).
6. documentação, monitoramento e atualização contínua
- Registre todos os passos: SSIDs, VLANs, regras e exceções.
- Implemente sistema de monitoramento dos pontos de acesso e alertas para tentativas de intrusão ou falhas de autenticação.
- Reavalie a arquitetura periodicamente, especialmente se a empresa crescer ou trocar grande parte dos equipamentos.
“Rede segura é rede que respeita seus próprios limites.”
Tendências e novidades relevantes para 2026
Chegando a 2026, vejo algumas tendências consolidadas influenciando quem pensa em segmentação por SSID, especialmente usando a experiência de projetos recentes na Keppel Consultoria em TI:
- Wi-Fi 6/6E e Wi-Fi 7: Dispositivos mais modernos permitem múltiplos SSIDs rodando juntos, sem degradação do serviço, e incluem prioridades de tráfego mais refinadas. Agora é possível separar o tráfego do conselho em canais exclusivos, por exemplo.
- Autenticação baseada em identidade: Em vez de senhas fixas, acesso via credencial temporária do Microsoft 365 ou similar, integrando com Active Directory e Single Sign-On. Maior controle e rastreabilidade.
- Microsegmentação e políticas adaptativas: Não só criar SSIDs, mas personalizar a experiência de rede conforme perfil, local ou até horário, sem intervenção manual, usando perfis dinâmicos e inteligência artificial embarcada nos controladores Wi-Fi.
- Exposição “controlada” do SSID: É possível criar redes “invisíveis” (ocultando o broadcast) que só aparecem para determinados dispositivos (por MAC address, identidade ou perfil do usuário).
Outra observação relevante: as próprias recomendações do US-CERT/CISA reforçam que separar SSIDs, limitar acesso físico e monitorar tentativas de invasão continuam sendo práticas recomendadas para proteger o ambiente corporativo.
Cuidados extras: principais erros que vejo em empresas
Mesmo com um passo a passo tão claro, ainda percebo alguns tropeços comuns:
- Sobrecarga de SSIDs: Encher um access point com 8-10 SSIDs pode degradar o desempenho geral. O ideal é limitar entre 4 e 6 no máximo.
- Falha na configuração de VLAN nos switches: É comum esquecer de configurar as portas “trunk”, perdendo o isolamento conseguido nos SSIDs.
- Reaproveitar senhas antigas ou fracas: Nunca reutilize senhas públicas em SSIDs restritos. Cada segmento deve ter autenticação e métodos próprios.
- Não testar isolamento: Já vi empresas que criaram diferentes SSIDs, mas deixaram todos com acesso “full” ao servidor principal.
- Falta de documentação: Mudanças sem registro prejudicam a manutenção futura e abrem espaço para riscos inesperados.
Dicas finais para segmentação funcionar de verdade
- Planeje não só o hoje, mas o crescimento da empresa. Deixe margem para futuras expansões de SSIDs e VLANs sem precisar recomeçar do zero.
- Monitore tentativas de acesso indevido e crie alertas automáticos.
- Treine sua equipe, especialmente sobre a diferença entre cada SSID e cuidado com senhas.
- Use firmware e softwares de gerenciamento sempre atualizados.
- Considere a implementação de integração com diretórios de usuários (AD, Azure AD) para facilitar controle e auditoria.
Conclusão: siga para o próximo nível em segurança wireless
Criar múltiplos SSIDs não é mais um diferencial, e sim premissa para empresas que querem proteger dados e oferecer experiências seguras aos funcionários, parceiros e visitantes. Encaro cada projeto de segmentação como um ajuste fino entre controle, praticidade e real necessidade, e vejo os resultados na satisfação e no baixo número de incidentes relatados.
Se sua empresa está nas fases iniciais ou já deseja aprimorar a arquitetura wireless, recomendo buscar uma análise personalizada com profissionais qualificados – como os especialistas da Keppel Consultoria em TI –, porque cada estrutura traz suas particularidades. A segmentação por SSID pode ser o passo que falta para seu ambiente dar um salto em confiabilidade e desempenho. Fale conosco para entendermos juntos o que melhor atende seu cenário!
Perguntas frequentes sobre segmentação de rede por SSID
O que é segmentação de rede por SSID?
Segmentação de rede por SSID significa dividir a rede wireless em diferentes ambientes lógicos, cada um identificado por um nome próprio (SSID), geralmente ligado a uma VLAN distinta. Assim, dispositivos conectados a SSIDs diferentes não compartilham o mesmo tráfego ou permissões, aumentando a segurança e a organização.
Como segmentar Wi-Fi por SSID?
Para segmentar, você deve primeiro definir quais grupos ou dispositivos precisam de acesso separado, criar VLANs específicas para cada grupo, configurar SSIDs distintos no controlador Wi-Fi e associar cada um à sua VLAN. Após isso, ajuste autenticação, permissões e monitore com atenção. Essa abordagem segue as recomendações de guias como os do NIST para ambientes corporativos.
Vale a pena segmentar redes por SSID?
Em minha experiência, segmentar redes por SSID oferece mais controle, reduz riscos e melhora o desempenho de setores críticos. É uma escolha que atende tanto requisitos de segurança quanto demandas de usabilidade e compliance em empresas de todos os portes.
Quais equipamentos suportam segmentação por SSID?
Roteadores e access points corporativos mais modernos suportam facilmente múltiplos SSIDs e sua associação a VLANs específicas. Equipamentos básicos residenciais ou antigos podem ter limitações ou exigir soluções alternativas, portanto vale sempre consultar o manual do seu dispositivo ou buscar orientação profissional.
Como o SSID contribui para a segurança da rede?
O SSID ajuda criando fronteiras lógicas, permitindo políticas de acesso e isolamento entre grupos e dispositivos que não deveriam se comunicar diretamente. Além disso, permite aplicar métodos de autenticação e criptografia diferentes por segmento, dificultando invasões e vazamento de dados em larga escala.